自由安全研究员,此前曾任职于长亭科技,参与过 2018 年国际网络安全竞赛 RealWorldCTF 命题,2018 年互联网安全大会 ISC 议题演讲者。6 年 Web 前端漏洞挖掘经验,精通 DOM-XSS 挖掘及在各浏览器下的利用方式,曾为腾讯与国内外厂商提交过约 500 个 DOM-XSS 漏洞,实现部分国产浏览器多个 UXSS、远程代码执行等漏洞利用,使用 Esprima 解析语法树实现打包后代码语法树解析,完成 CodeQL 中多种 DOM-XSS 查询规则。
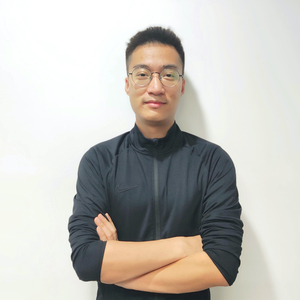
专题演讲嘉宾:陈思涛(Camaro)
自由安全研究员
by 陈思涛(Camaro)
自由安全研究员DOM-XSS 作为一种经典漏洞,手工挖掘起来并没有什么难度,但随着前端安全防护技术的日益成熟,代码的混淆、压缩,各种前端框架层出不穷,导致漏洞挖掘的难度也逐渐增大。CodeQL 的诞生就是为了帮助许多白帽子解决这方面的问题,本议题将从 DOM-XSS 的原理出发,结合业务中容易出现的场景,分享本人利用 CodeQL 实现自动化 DOM-XSS 挖掘的一些思路,及未来如何实现自动化代码修复的一些探讨。
演讲提纲:
1. DOM-XSS 场景
- 业务场景
- 数据场景
2. CodeQL 规则编写
- CodeQL 简介
- Sources
- Sink
3. 自动化代码修复探讨
你将获得:
- 了解 DOM-XSS 在实际中的挖掘方式
- 共同探讨未来自动化代码修复的思路
关注主办方(InfoQ)
联系我们
交通指南
深圳·机场凯悦酒店
地址:广东省深圳市宝安区空港八道12号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质
电话咨询
联系电话:+86 18514549229
在报名过程中如有任何问题,欢迎微信扫描二维码联系我们的票务经理