关注大前端安全,做更靠谱的大前端开发者。在这里,你将看到其他团队是怎么做业务风险... 展开 >
大前端安全
会议室:沙龙1出品人:李昌志
- Topic 1
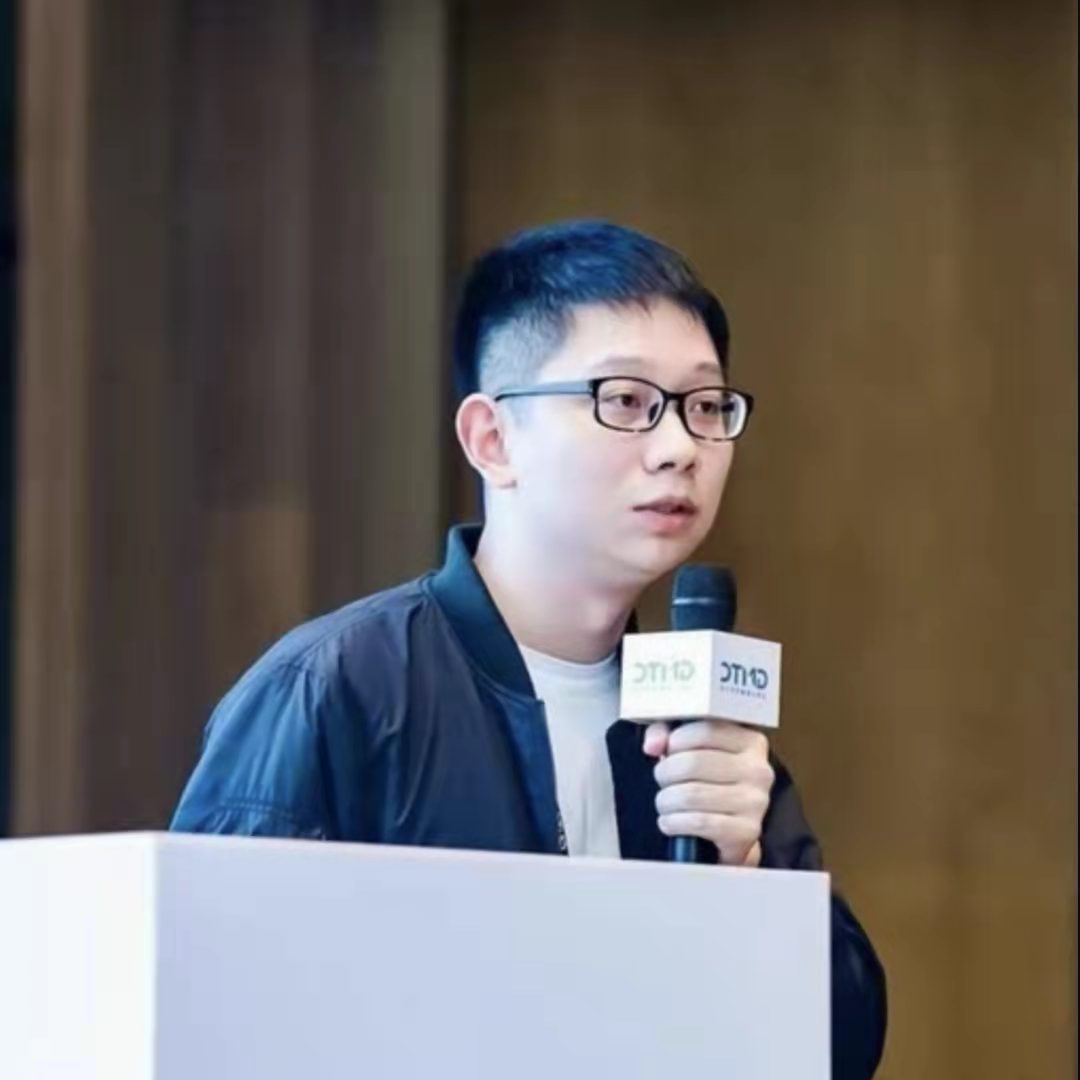
赵洋
sablejs 作者 - Topic 2
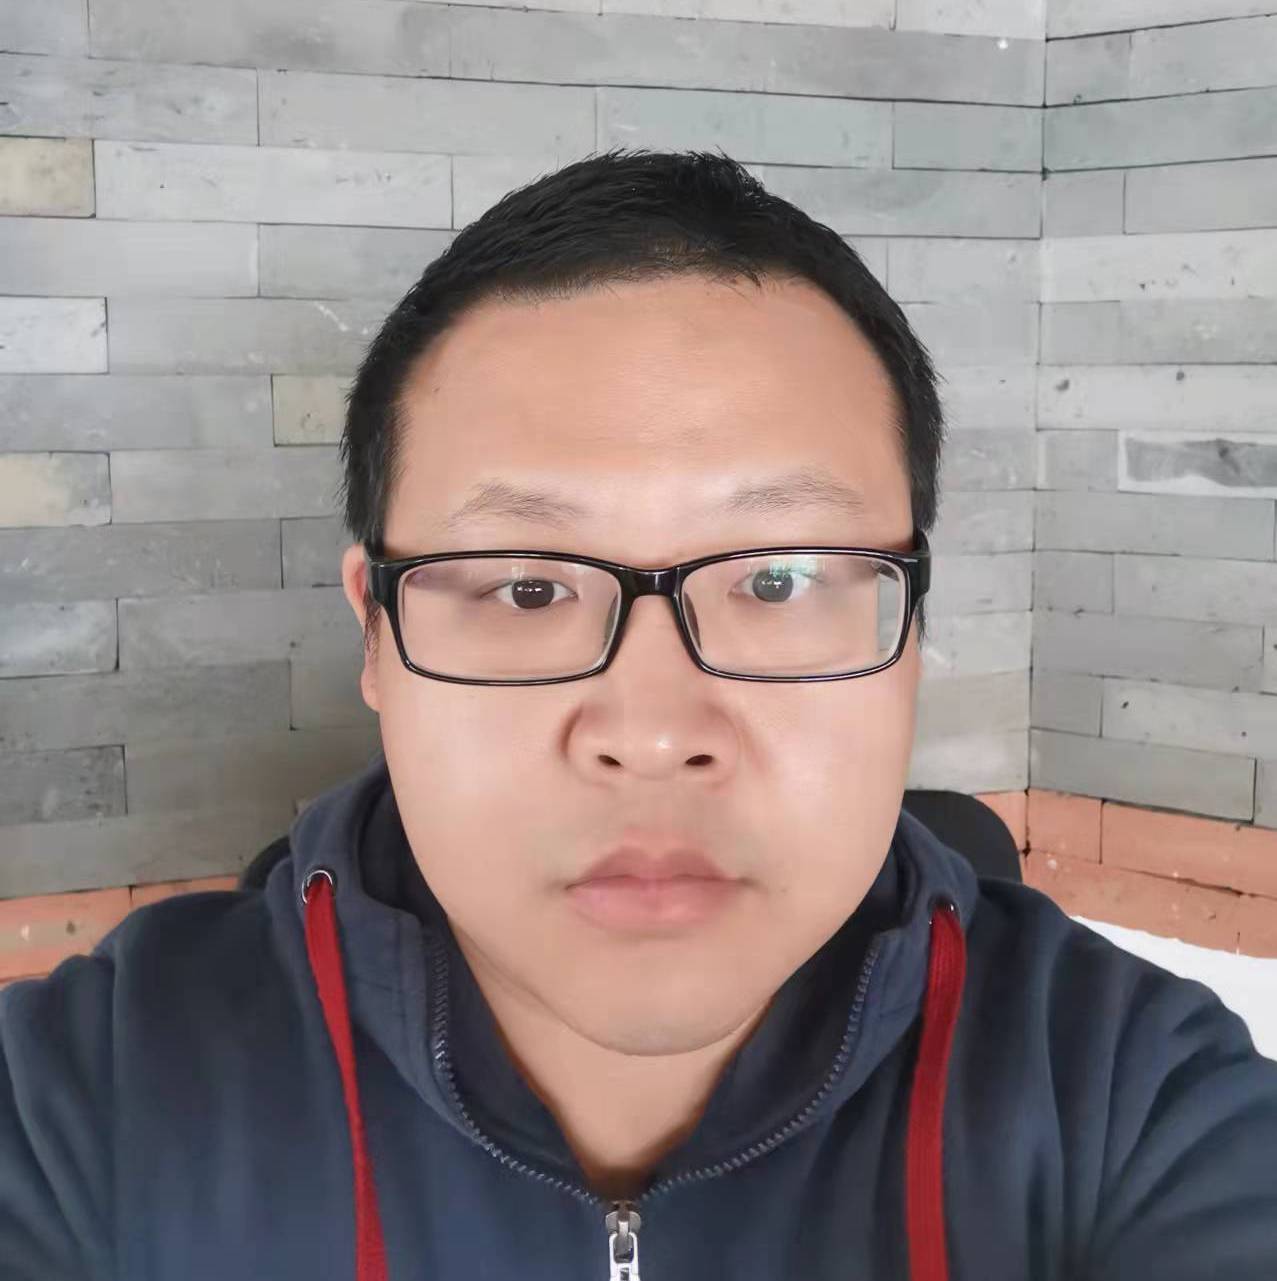
张宇航(骀荡)
蚂蚁集团 数字金融线体验技术部 平台营销组前端负责人 - Topic 3
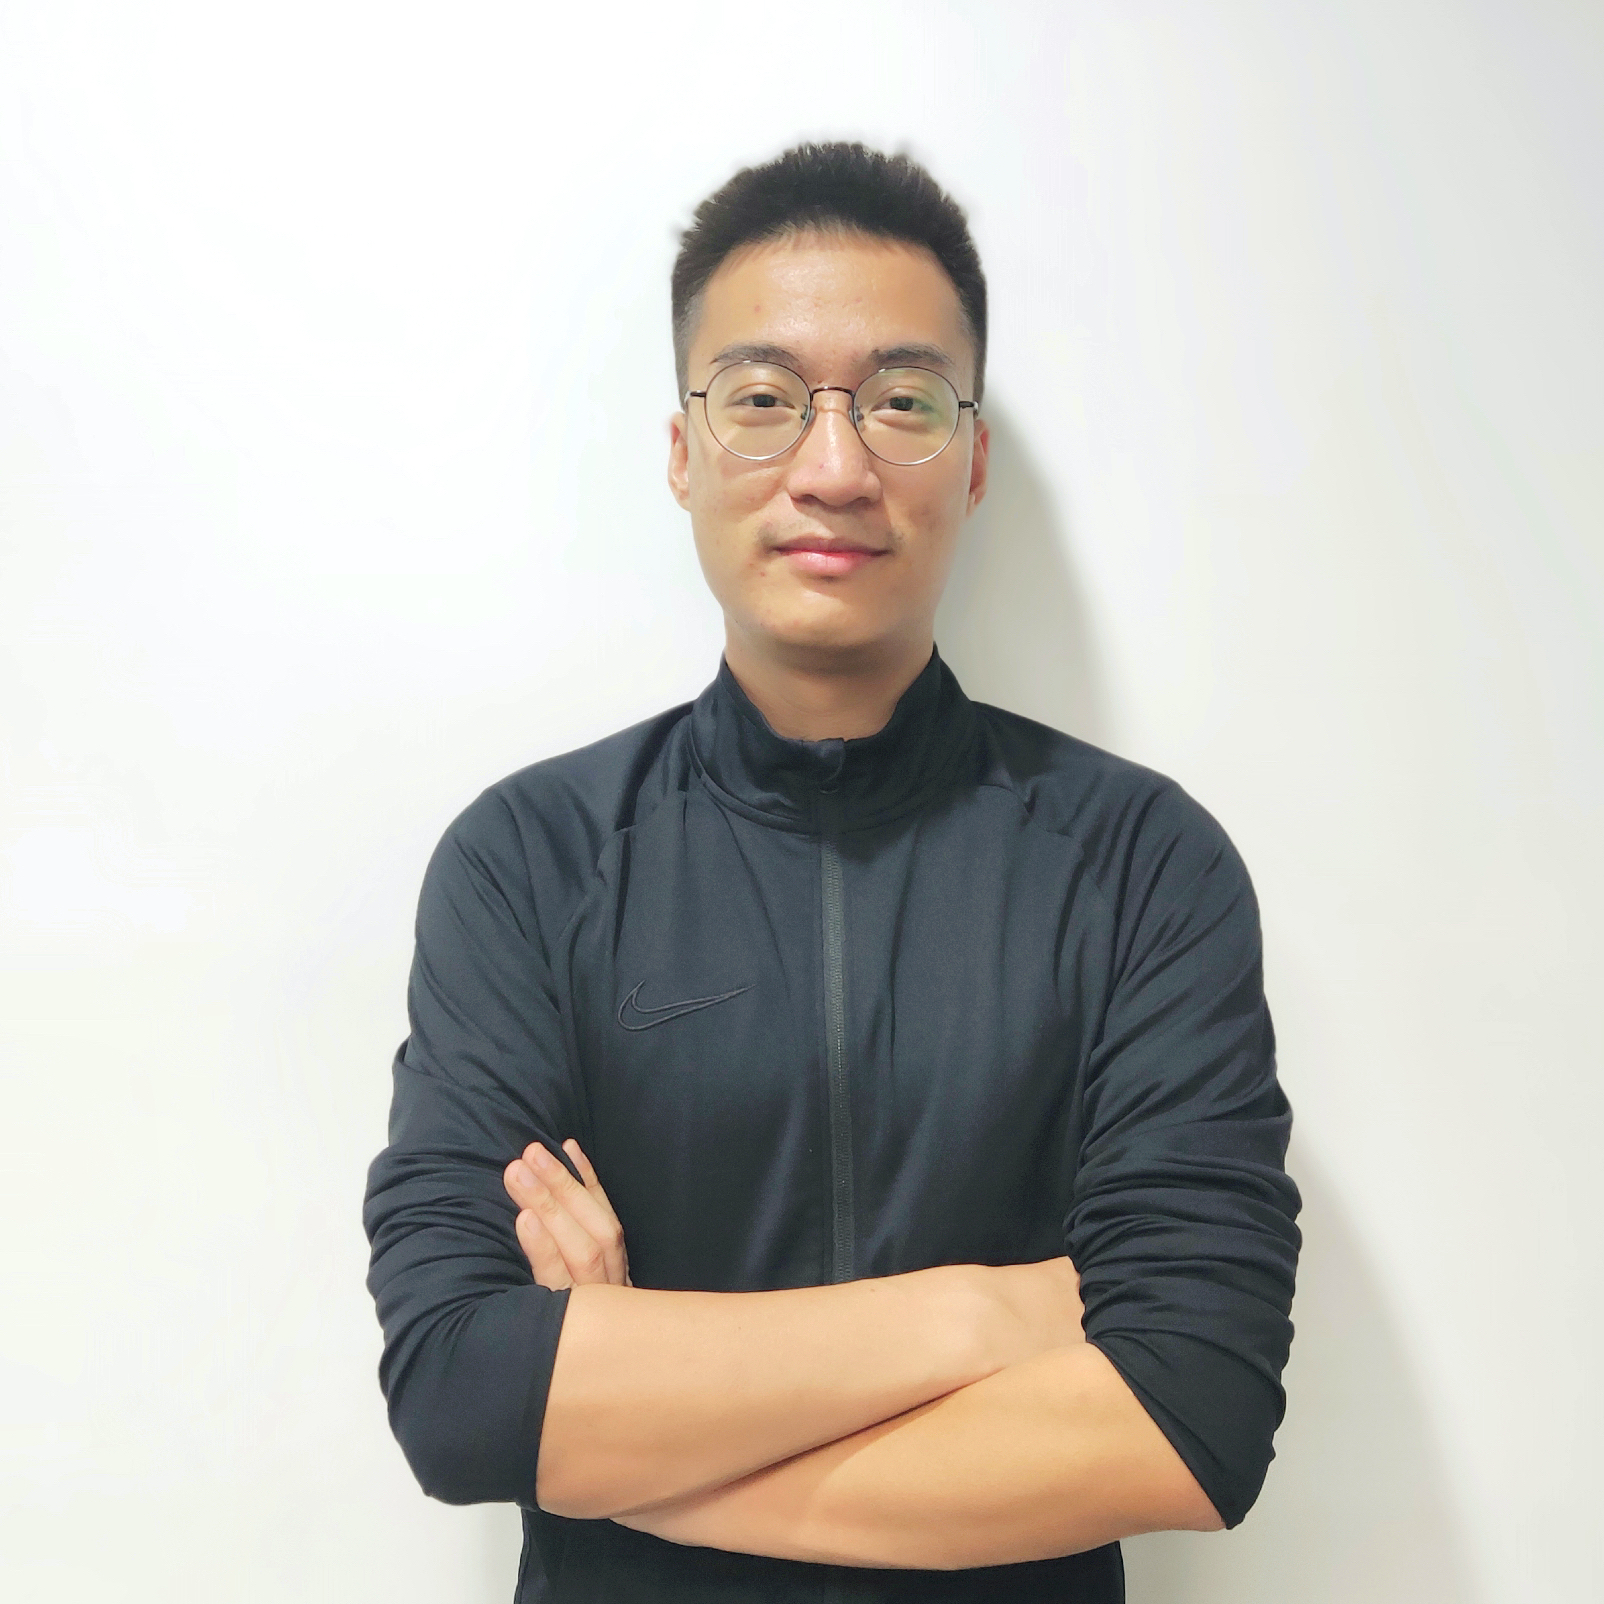
陈思涛(Camaro)
自由安全研究员
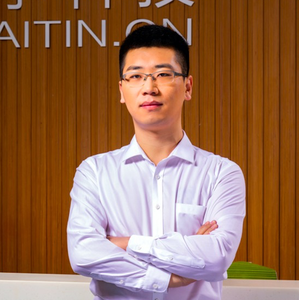
专题出品人:李昌志
长亭科技产品 VP
曾任腾讯安全研究员,以联合创始人的身份加入长亭科技后,先后负责安全研究、产品研发,产品商业化等多个方向。在网络安全方向具备丰富经验,主持研发了雷池、洞鉴、牧云等多个行业内具备高度影响力的安全产品。发起了安全工具社区化计划,推动发布的 xray 安全检测工具在行业内广受好评,成为现象级的安全项目。
地点:沙龙1
专题:大前端安全
关注大前端安全,做更靠谱的大前端开发者。在这里,你将看到其他团队是怎么做业务风险防控和业务合规的。
by 赵洋
sablejs 作者在涉及到第三方代码执行及人机识别的产品场景中,通过使用 WebAssembly 编译成熟的 JavaScript 引擎实现运行相关代码是常规的手段。但由于浏览器中 JavaScript 引擎和 WebAssembly 引擎是独立且分离的,因此此种方案在两者通信的过程中常常会给予攻击者破解业务逻辑的机会,从而造成业务的数字资产损失,我们亟待需要使用新的方案来解决此类问题,由此 sablejs 应运而生。sablejs 是使用 JavaScript 编写的高性能 JavaScript 实现,其使用私有字节码的虚拟机保护方式解决了现有主流方案的问题。通过本次会议,我们将从浅入深与大家一起探讨 sablejs 内部的实现方式,希望大家能够有所启发。
演讲提纲:
1. 起因
- 项目的背景
- WebAssembly 及 JavaScript 方案的比较和探讨
- 开源及商用方案的优缺点比较
- sablejs的诞生
2. 目标
- 更易用
- 更安全
- 性能更高
3. 优化方法
- Constant Folding
- Inline Function
- Basic Inline Cache
- Web JIT
4. 总结与展望
你将获得:
- 了解 WebAssembly 及 JavaScript 的适用场景
- 了解如何编写一个 JavaScript 引擎
- 了解基本的性能相关优化思路和方法
by 张宇航(骀荡)
蚂蚁集团
数字金融线体验技术部 平台营销组前端负责人金融科技化是新时代基本趋势,在借助互联网不断发展带来金融服务效率提高的同时,也面临着各种风险。支付宝作为金融级国民产品,对风险防控尤为重视。本次分享将会结合产品阵地、交易链路、S 级运营活动 3 个场景,详细介绍蚂蚁数字金融的前端是如何通过工程化的解决方案来打造亿级流量的金融级风险保障及防控体系。
演讲提纲:
1. 前端风险防控的意义
- 前端风险防控的必要性
- 前端风险防控的难点
2. 余额宝的阵地与交易的风险防控
- 余额宝阵地特点介绍:
- 智能货架推荐体系、流量大终端复杂;
- 前端逻辑功能多、逻辑复杂
- 工程化解决方案:
- 货架体系框架
- 监控上报插件
- 精准灰度方案
- 前端可用性监控
3. 财富 S 级运营活动的风险防控
- 年年有余/余额宝 6 周年/支付宝理财节等活动介绍
- 级营销活动特点:营销属性强、互动技术复杂
- 工程化解决方案:
- 大促 SOP 框架
- 前端智能展示及测试方案
- 动画性能监控工程化解决
4. 前端稳定性中台
- 变更管控
- 流量回放
- 攻防演练
你将获得:
- 大促 SOP 方案
- 前端智能展示及测试方案
- 动画性能监控工程化解决方案
- 精准灰度方案
by 陈思涛(Camaro)
自由安全研究员DOM-XSS 作为一种经典漏洞,手工挖掘起来并没有什么难度,但随着前端安全防护技术的日益成熟,代码的混淆、压缩,各种前端框架层出不穷,导致漏洞挖掘的难度也逐渐增大。CodeQL 的诞生就是为了帮助许多白帽子解决这方面的问题,本议题将从 DOM-XSS 的原理出发,结合业务中容易出现的场景,分享本人利用 CodeQL 实现自动化 DOM-XSS 挖掘的一些思路,及未来如何实现自动化代码修复的一些探讨。
演讲提纲:
1. DOM-XSS 场景
- 业务场景
- 数据场景
2. CodeQL 规则编写
- CodeQL 简介
- Sources
- Sink
3. 自动化代码修复探讨
你将获得:
- 了解 DOM-XSS 在实际中的挖掘方式
- 共同探讨未来自动化代码修复的思路
关注主办方(InfoQ)
联系我们
交通指南
深圳·机场凯悦酒店
地址:广东省深圳市宝安区空港八道12号

Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质
电话咨询
联系电话:+86 18514549229
在报名过程中如有任何问题,欢迎微信扫描二维码联系我们的票务经理